Une vulnérabilité critique a été identifiée début Juin 2026 dans l'extension JCE. Cette faille peut permettre à un attaquant de créer/modifier des profils utilisateur.
CVE :
La faille est désormais répertoriée dans CVE : https://www.cve.org/CVERecord?id=CVE-2026-48907
Elle a été marquée Critique.
Versions concernées
Versions vulnérables
- JCE PRO avant la version 2.9.99.5
- JCE Core avant la version 2.9.99.5
Versions corrigées
- 2.9.99.5, recommandé 2.9.99.6.
Description de la vulnérabilité
Les hackeurs peuvent récupérer/créer des profils dans JCE.
Une fois le profil créé ou modifié, il peut sans se connecter ajouter/supprimer/modifier des fichiers dans les répertoires définis dans JCE.
Indicateurs de compromission
De nouveaux profils ont été créés : Menu Composants, Menu Editeur JCE, sous-menu Gestion des profils.
Les profils standards JCE sont :
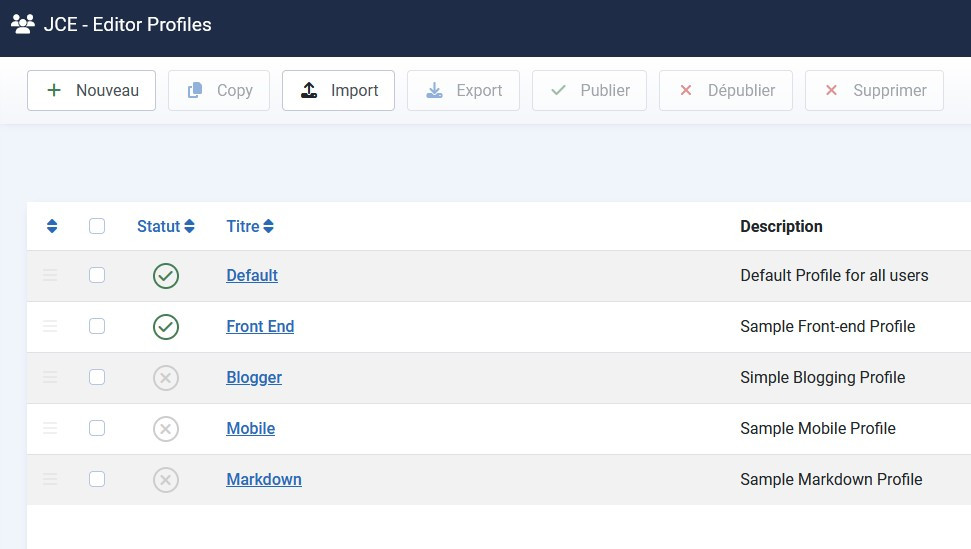
Note : par défaut, le profil Front End est désactivé.
En sélectionnant un des profils actifs, en allant dans l'onglet Généralités, vérifier le paramètre Groupe d'utilisateurs qui doit ressembler (profil défaut dans notre exemple) :
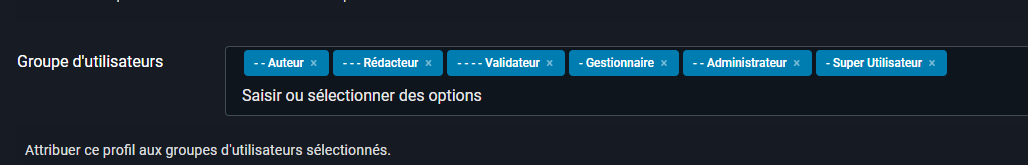
Si vous avez des profils supplémentaires (que vous n'avez pas créés) ou un groupe utilisateur avec Public dans vos profils, supprimer les profils et retirer Public du paramètre Groupe d'utilisateurs.
Que faire si votre site utilise JCE ou JCE PRO
1. Mettre à jour immédiatement
Mettre à jour JCE.
2. Vérifier tous les utilisateurs.
3. Vérifier les plugins installés
Dans Gestion des extensions, rechercher les plugins suspects et les supprimer immédiatement.
4. Vérifier les fichiers du site
5. Changer les mots de passe
- mot de passe administrateur Joomla
- mot de passe base de données
- accès FTP / SSH
- accès hébergement
Important
Mettre à jour ne supprime pas une infection existante.
Si le site a déjà été compromis, il faut :
- supprimer les plugins malveillants
- vérifier les fichiers
- rechercher d’autres backdoors
- nettoyer complètement le site
Recommandations pour les administrateurs Joomla
- maintenir toutes les extensions à jour
- limiter les accès administrateur
- surveiller les modifications de fichiers
- effectuer des sauvegardes régulières
- utiliser des outils de monitoring